○養父市情報セキュリティ基本方針
令和元年8月13日
訓令第3号
序
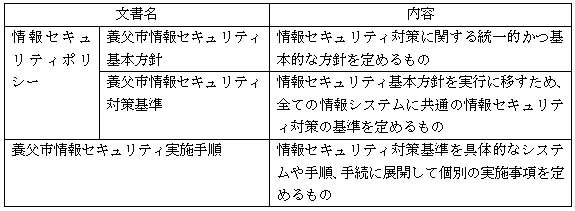
情報セキュリティポリシーとは、本市が所掌する情報資産に関する情報セキュリティ対策について、総合的、体系的かつ具体的に取りまとめたものである。情報セキュリティポリシーは、本市が所掌する情報資産に関する業務に携わる全ての職員及び外部委託事業者に浸透、普及及び定着させるものであり、安定的な規範であることが要請される。しかしながら一方では、技術の進歩等に伴う情報セキュリティを取り巻く急速な状況の変化へ柔軟に対応することも必要である。
このようなことから、情報セキュリティポリシーを一定の普遍性を備えた部分(養父市情報セキュリティ基本方針)と情報資産を取り巻く状況の変化に依存する部分(養父市情報セキュリティ対策基準)に分けて策定する。
また、情報セキュリティポリシーに基づき、情報システム毎等の具体的な情報セキュリティ対策を示す手順として情報セキュリティ実施手順を策定することとする(下表参照)。
(目的)
第1条 養父市情報セキュリティ基本方針(以下「基本方針」という。)は、本市が保有する情報資産の機密性、完全性及び可用性を維持するため、本市が実施する情報セキュリティ対策について基本的な事項を定めることを目的とする。
(1) ネットワーク コンピュータ等を相互に接続するための通信網、その構成機器(ハードウェア及びソフトウェア)をいう。
(2) 情報システム コンピュータ、ネットワーク及び電磁的記録媒体で構成され、情報処理を行う仕組みをいう。
(3) 機密性 情報にアクセスすることを認められた者だけが、情報にアクセスできる状態を確保することをいう。
(4) 完全性 情報が破壊、改ざん又は消去されていない状態を確保することをいう。
(5) 可用性 情報にアクセスすることを認められた者が、必要なときに中断されることなく、情報にアクセスできる状態を確保することをいう。
(6) 情報セキュリティ 情報資産の機密性、完全性及び可用性を維持することをいう。
(7) 情報セキュリティポリシー 本基本方針及び情報セキュリティ対策基準をいう。
(8) マイナンバー利用事務系(個人番号利用事務系) 個人番号利用事務(社会保障、地方税若しくは防災に関する事務)又は戸籍事務等に関わる情報システム及びデータをいう。
(9) LGWAN接続系 人事給与、財務会計及びグループウェア等 LGWANに接続された情報システム及びその情報システムで取り扱うデータをいう(マイナンバー利用事務系を除く)。
(10) インターネット接続系 インターネットメール、ホームページ管理システム等に関わるインターネットに接続された情報システム及びその情報システムで取り扱うデータをいう。
(11) 通信経路の分割LGWAN 接続系とインターネット接続系の両環境間の通信環境を分離した上で、安全が確保された通信だけを許可できるようにすることをいう。
(12) 無害化通信 インターネットメール本文のテキスト化や端末への画面転送等により、コンピュータウイルス等の不正プログラムの付着が無い等、安全が確保された通信をいう。
(13) 職員等 次に掲げる者をいう。
ア 地方公務員法(昭和25年法律第261号)第3条第2項に規定する一般職に属する市の職員
イ 地方公務員法第3条第3項に規定する特別職に属する職員(市が任用する職員に限る。)
ウ その他市が任用する職員
エ 労働者派遣事業の適正な運営の確保及び派遣労働者の就業条件の整備等に関する法律(昭和60年法律第88号)に基づき市の業務に従事している者
(14) 情報 職員等が職務上作成し、又は取得した紙等の有体物及び電磁的に記録されたものをいう。
(15) 個人情報 生存する個人に関する情報で、特定の個人を識別することができ、又は他の情報と照合することにより、特定の個人を識別することができる情報及び個人識別番号が含まれるものをいう。ただし、次に掲げる情報を除く。
ア 法人その他の団体の事業情報に含まれるその役員に関する情報
イ 事業を営む個人に関する情報に含まれる当該事業に関する情報
(16) 電磁的記録媒体 情報が電子的に記録されている磁気テープ、磁気ディスク、フロッピーディスク、光ディスク、メモリカード、USBメモリ等の媒体をいう。
(17) 委託事業者 市の情報資産に関連する開発、導入、保守等の委託を受けた全ての事業者等をいう。
(行政機関の範囲)
第3条 この基本方針が適用される行政機関は、市長部局、行政委員会、議会事務局とする。
(1) ネットワーク、情報システム、これらに関する設備及び電磁的記録媒体
(2) ネットワーク及び情報システムで取り扱う情報(これらを印刷した文書を含む。)
(3) 情報システムの仕様書及びネットワーク図等の関連文書
(対象とする脅威)
第5条 情報資産に対する脅威として、次の各号に掲げる脅威を想定し、情報セキュリティ対策を実施する。
(1) 不正アクセス、ウイルス攻撃、サービス不能攻撃等のサイバー攻撃や部外者の侵入等の意図的な要因による情報資産の漏えい・破壊・改ざん・消去、重要情報の詐取、内部不正等
(2) 情報資産の無断持ち出し、無許可ソフトウェアの使用等の規定違反、設計・開発の不備、プログラム上の欠陥、操作・設定ミス、メンテナンス不備、内部・外部監査機能の不備、委託管理の不備、マネジメントの欠陥、機器故障等の非意図的要因による情報資産の漏えい・破壊・消去等
(3) 地震、落雷、火災等の災害によるサービス及び業務の停止等
(4) 大規模・広範囲にわたる疾病による要員不足に伴うシステム運用の機能不全等
(5) 電力供給の途絶、通信の途絶、水道供給の途絶等のインフラの障害からの波及等
(職員等の遵守義務)
第6条 職員等は、情報セキュリティの重要性について共通の認識を持ち、業務の遂行に当たって情報セキュリティポリシー及び第11条の規定により策定する情報セキュリティ実施手順を遵守しなければならない。
(1) 組織体制 本市の情報資産について、情報セキュリティ対策を推進する全庁的な組織体制を確立する。
(2) 情報資産の分類と管理 本市の保有する情報資産を機密性、完全性及び可用性に応じて分類し、当該分類に基づき情報セキュリティ対策を行う。
(3) 情報システム全体の強靭性の向上 情報セキュリティの強化を目的とし、業務の効率性、利便性の観点を踏まえ、情報システム全体に対し、次に掲げる対策を講じる。
ア マイナンバー利用事務系においては、原則として、他の領域との通信をできないようにした上で、端末からの情報持ち出し不可設定や端末への多要素認証の導入等により、住民情報の流出を防ぐ。
イ LGWAN 接続系においては、LGWANと接続する業務用システムと、インターネット接続系の情報システムとの通信経路を分割する。なお、両システム間で通信する場合には、無害化通信を実施する。
ウ インターネット接続系においては、不正通信の監視機能の強化等の高度な情報セキュリティ対策を実施する。高度な情報セキュリティ対策として、都道府県及び市区町村のインターネットとの通信を集約した上で、自治体情報セキュリティクラウドの導入等を実施する。
(4) 物理的セキュリティ サーバ、情報システム室、通信回線及び職員等のパソコン等の管理について、物理的な対策を講じる。
(5) 人的セキュリティ 情報セキュリティに関し、職員等が遵守すべき事項を定めるとともに、十分な教育及び啓発を行う等の人的な対策を講じる。
(6) 技術的セキュリティ コンピュータ等の管理、アクセス制御、不正プログラム対策、不正アクセス対策等の技術的対策を講じる。
(7) 運用 情報システムの監視、情報セキュリティポリシーの遵守状況の確認、業務委託を行う際のセキュリティ確保等、情報セキュリティポリシーの運用面の対策を講ずるものとする。また、情報資産に対するセキュリティ侵害が発生した場合等に迅速かつ適正に対応するため、緊急時対応計画を策定する。
(8) 業務委託と外部サービス(クラウドサービス)の利用 業務委託を行う場合には、委託事業者を選定し、情報セキュリティ要件を明記した契約を締結し、委託事業者において必要なセキュリティ対策が確保されていることを確認し、必要に応じて契約に基づき措置を講じる。約款による外部サービスを利用する場合には、利用に係る規定を整備し対策を講じる。ソーシャルメディアサービスを利用する場合には、ソーシャルメディアサービスの運用手順を定め、ソーシャルメディアサービスで発信できる情報を規定し、利用するソーシャルメディアサービスごとの責任者を定める。
(9) 評価・見直し 情報セキュリティポリシーの遵守状況を検証するため、定期的又は必要に応じて情報セキュリティ監査及び自己点検を実施し、運用改善を行い情報セキュリティの向上を図る。情報セキュリティポリシーの見直しが必要な場合は、適宜情報セキュリティポリシーの見直しを行う。
(情報セキュリティ監査及び自己点検の実施)
第8条 情報セキュリティポリシーの遵守状況を検証するため、定期的又は必要に応じて情報セキュリティ監査及び自己点検を実施する。
(情報セキュリティポリシーの見直し)
第9条 情報セキュリティ監査及び自己点検の結果、情報セキュリティポリシーの見直しが必要となった場合及び情報セキュリティに関する状況の変化に対応するため新たに対策が必要になった場合には、保有する情報及び利用する情報システムに係る脅威の発生の可能性並びに発生時の損失を分析しリスクを検討した上で、情報セキュリティポリシーを見直す。
(情報セキュリティ実施手順の策定)
第11条 情報セキュリティ対策基準に基づき、情報セキュリティ対策を実施するための具体的な手順を定めた情報セキュリティ実施手順を策定するものとする。なお、情報セキュリティ実施手順は、公にすることにより本市の行政運営に重大な支障を及ぼすおそれがあることから非公開とする。
附則
この訓令は、公布の日から施行する。
附則(令和8年訓令第5号)
この訓令は、公布の日から施行し、令和8年3月31日から適用する。